Wie der „Helpdesk“ von Coinbase mehr als 2 Millionen US-Dollar von Börsenkunden gestohlen hat

- ZachXBT beschuldigt kanadischen Betrüger, 2 Millionen US-Dollar von Coinbase-Kunden gestohlen zu haben.
- Die Untersuchung ergab, dass der Angreifer bei seiner Arbeit Social-Engineering-Methoden einsetzte.
- Betrug gegen Menschen ist zu einer der größten Sicherheitsbedrohungen im Web3-Ökosystem geworden.
Krypto-Detektiv ZachXBT ist einem kanadischen Betrüger auf der Spur, der mithilfe von Social Engineering mehr als 2 Millionen US-Dollar an Kryptowährungen gestohlen hat, indem er sich als Coinbase-Support ausgegeben hat.
Wir erzählen Ihnen genau, wie es einem unternehmungslustigen Angreifer gelungen ist, den Betrug durchzuziehen.
Wie der Betrüger vorgegangen ist
In seinem aufschlussreichen Beitrag zitierte ZachXBT Screenshots von Telegram, Nachrichten in sozialen Netzwerken und Kryptotransaktionen, die auf die Beteiligung eines bestimmten Khabi (Howard) am Diebstahl von 2 Millionen US-Dollar von Coinbase-Kunden hinweisen.
„Lernen Sie Xabi (Havard) kennen, einen kanadischen Betrüger, der im vergangenen Jahr über 2 Millionen US-Dollar durch Social-Engineering-Betrügereien gestohlen hat.Er gab sich als Coinbase-Supportspezialist aus.Der Betrüger gab die erhaltenen Gelder für seltene Benutzernamen in sozialen Netzwerken und beim Glücksspiel aus“, schreibt der Ermittler.
Während der Untersuchung verfolgte ZachXBT die Aktivitäten des mutmaßlichen Betrügers seit Ende 2024.
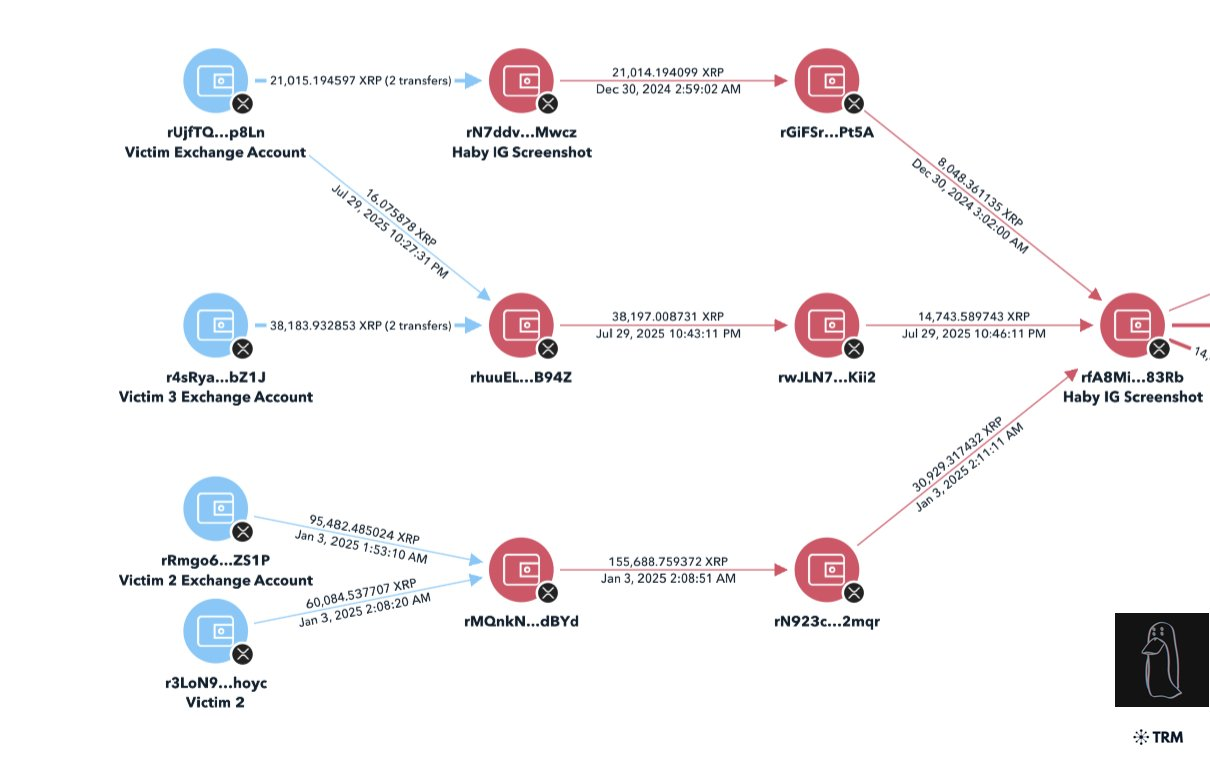
Ein Ermittler hat einen Screenshot geteilt, der angeblich von Xabi im Dezember 2024 gepostet wurde und den Diebstahl von 21.000 XRP im Wert von etwa 44.000 US-Dollar von einem Coinbase-Benutzer zeigt.
Eine weitere Analyse des Wallets brachte die dem mutmaßlichen Betrüger zugeschriebene Bitcoin-Adresse mit weiteren Diebstählen von mehr als 560.000 US-Dollar in Verbindung. In von ZachXBT überprüften Gruppenchats prahlte der Mann mit seiner Beute. Einschließlich davon sprechen wir über 237.000 US-Dollar, die im Februar 2025 in seinen Brieftaschen verblieben sind.
Durchgesickertes Video weist darauf hin, dass der Betrüger bei seiner Arbeit Social Engineering einsetzt.Das Video enthielt eine E-Mail-Adresse und ein Telegram-Konto, die mit derselben Online-ID verknüpft waren.
„Zusätzliche Screenshots aus seinen sozialen Medien zeigen weitere Social-Engineering-Diebstähle“, sagt ZachXBT.
Trotz des erheblichen Ausmaßes des Diebstahls war Xabis Arbeit nicht für ihre Betriebssicherheit bekannt.Der Ermittler nahm auf, dass der Betrüger Selfies und Posts postete, die seinen Lebensstil demonstrierten.Abschließend forderte ZachXBT die kanadischen Behörden auf, in die Situation einzugreifen.
„Kanadische Strafverfolgungsbehörden sind möglicherweise bereits mit Xabi vertraut, da auf lokaler Ebene bereits mehrere Versuche unternommen wurden, seine persönlichen Daten zu „vernichten“.Leider ist Kanada eine Gerichtsbarkeit, in der externe Betrüger selten strafrechtlich verfolgt werden. Ich hoffe, dass die kanadische Polizei eine Ausnahme macht, da Xabi keine Reue gegenüber den Opfern hegt und dies aufgrund der großen Menge an verfügbaren Beweisen ein ziemlich einfacher Fall ist“, schrieb der Autor der Untersuchung.

Kryptobetrug ist weit verbreitet
Khabi ist zum Symbol der Sicherheitskrise in der Kryptowährungsbranche geworden. Betrüger setzen zunehmend auf Social Engineering statt auf rein technische Exploits. Viele geben sich als Marke aus, um Vertrauen zu gewinnen und Opfer anzulocken. In einer aktuellen Phishing-Kampagne gaben sich Angreifer als Booking.com aus, während sie Werbung für einen gefälschten Kryptowährungsgipfel in Dubai machten.
Anfang dieses Monats schrieb BeInCrypto, dass nordkoreanische Betrüger sich in Zoom- und Microsoft-Teams-Meetings als Persönlichkeiten der Kryptoindustrie ausgaben, um mehr als 300 Millionen US-Dollar zu stehlen.
Darüber hinaus führten die indischen Behörden im Dezember 2025 eine Razzia durch, um das Kryptowährungs-Ponzi-System zu liquidieren, dessen Erfinder etwa zehn Jahre lang leichtgläubige Anleger betrogen hatten..
Die Vorfälle machen deutlich, dass neben technischen Schwachstellen auch die menschliche Psychologie zum Hauptziel von Angriffen geworden ist.Anstatt Code zu verwenden, manipulieren Angreifer zunehmend Vertrauen und Autorität.
